

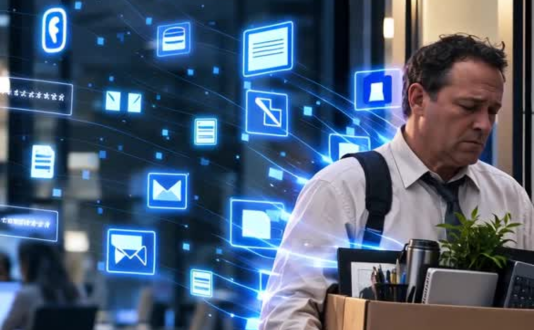
זה אולי נשמע כמו עניין 'אדמין' קטן, 📱אבל בפועל הוא יכול להפוך לנקודת כניסה משמעותית לארגון. 🚪🧟 Zombie Accounts הם חשבונות שנותרו פעילים למרות שכבר אין בהם צורך: עובדים שעזבו, ספקים שסיימו פרויקט, יועצים חיצוניים או עובדים שעברו תפקיד, אבל שמרו על הרשאות שכבר אינן רלוונטיות.
הסיכון הברור הוא שהחשבון עדיין מאפשר לאותו עובד גישה למייל, למערכות ענן, ליישומים עסקיים ולקבצים רגישים. 🔓 אבל יש כאן סיכון נוסף: החשבון עצמו נשאר חשוף לתקיפה, כשלפעמים אף אחד כבר לא עוקב אחר הפעילות שלו. 👀
אם פרטי היוזר נחשפים בדליפת מידע, התוקף עשוי לקבל לידיו זהות ארגונית לגיטימית. 🎭 באמצעותה הוא יכול לגשת למערכות, לאסוף מידע, לנוע בין מערכות ואף לנסות להרחיב את ההרשאות. 🕸️
חשבונות כאלה נוצרים לרוב בגלל פערים בתהליכים – תהליך ה-Offboarding לא תמיד מסונכרן בין צוותי משאבי אנוש ל-IT ולצוות אבטחת המידע. 🔗 כך, עובד מוסר ממערכת אחת אבל נשאר באחרות, ספק מקבל הרשאה זמנית ללא תאריך תפוגה, או שעובד עובר לתפקיד אחר, וההרשאות הישנות נשארות פעילות. ⏳
חשוב לוודא שניהול זהויות והרשאות יכסה את כל מחזור החיים של המשתמש, מהצטרפות לארגון ועד לעזיבה. 🛡️ בדיקות הרשאה תקופתיות, זיהוי חשבונות לא פעילים, תפוגה אוטומטית של הרשאות זמניות ותהליך מסודר לביטול גישה הם חלק קריטי מההגנה.


למד עוד כיצד אנו מסייעים ללקוחותינו ברחבי העולם
לעשות צעד קדימה
ממליצים: