

Zscaler AI Security Stack לכלי Private AI
פתרון מקיף לאבטחת השימוש בכלי Private AI בארגון
ארגונים רבים משתמשים בפתרונות AI פנים-ארגוניים (Private AI), המחוברים ישירות לליבה של הארגון, למידע, לתהליכים ולמערכות הקריטיות ביותר, כמו Microsoft Pilot. אך גם פתרונות אלה, כמו כלי AI חיצוניים, מציבים אתגרים משמעותיים בשליטה על גישה למידע רגיש, מניעת זליגת נתונים, אכיפת מדיניות שימוש, וניצול לרעה של יכולות המודל.
כלי ה-AI מתבסס על AI שיודע לגשת, לנתח ולהציג נתונים רלוונטיים מהמערכות הארגוניות. מדובר בכלי עוצמתי עם גישה רחבה לנתוני הארגון. אם לא הוגדרו הרשאות מדויקות, כלי ה-AI עלול לשלוף מידע רגיש כמו תוכניות רכישה, משכורות, רשומות רפואיות או פרטי לקוחות – ולהציג אותם בפני משתמשים לא מורשים.
אינטרנט בינת מציעה ללקוחותיה בישראל את ה- AI Security Stack המתקדם בעולם, של Zscaler, עבור Private AI, המשלב שקיפות, הגנה בזמן אמת ובדיקות עומק, כדי לאפשר עבודה עם AI בצורה מאובטחת, מבוקרת ותואמת לרגולציה ולנהלי הארגון.
Zscaler AI Guard: הגנה בזמן אמת
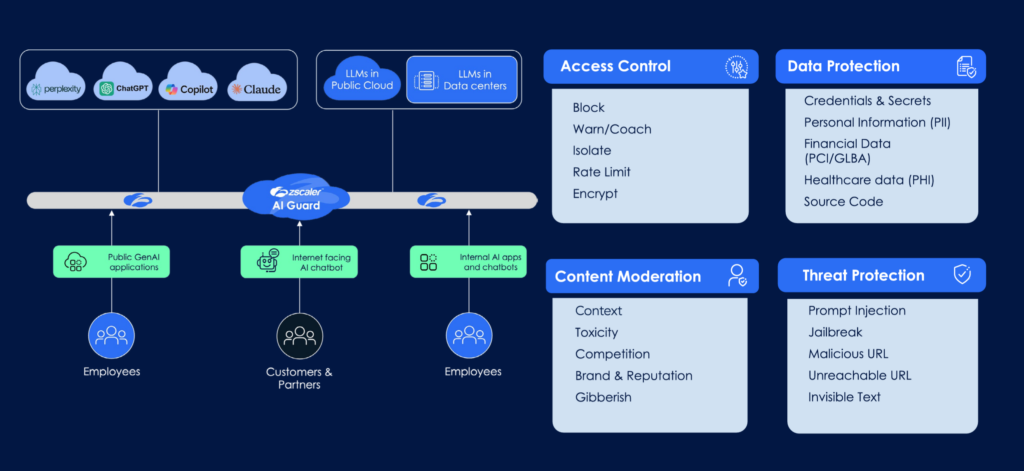
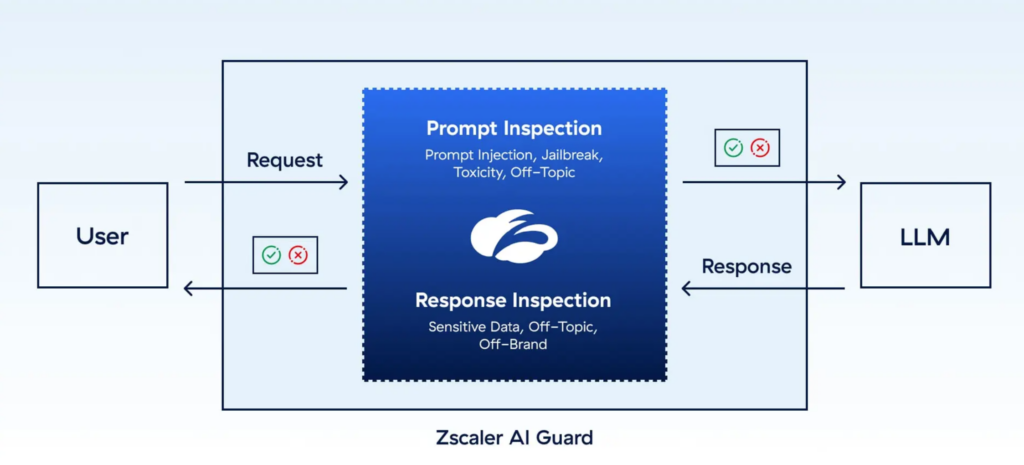
AI Guard מספק שכבת Guardrails בלייב על כל שימוש ב-AI, ומגן על המערכת בדיוק בנקודת החיכוך בין המשתמש למודל. המערכת מבצעת בדיקה רציפה של הקלט והפלט של כלי ה-AI ומאפשרת שליטה מלאה על ההתנהגות של המודל. היא מזהה ומונעת איומים כמו Prompt Injection, נסיונות לעקוף את מדיניות הארגון, מונעת זליגת מידע רגיש ומבצעת בקרת תוכן על הפרומפטים.
המערכת מאפשרת להגדיר בצורה מדויקת מה המודל רשאי ולא רשאי לעשות, אילו תחומים מותר לו לכסות, אילו תשובות אסור לו לספק ואיך לנהל שימוש לא רלוונטי או מסוכן. היכולות מבוססות על מנגנוני בדיקה בזמן אמת שמאפשרים מניעת דליפת מידע, זיהוי איומים מבוססי AI ואכיפת מדיניות שימוש בצורה עקבית על כל אינטראקציה.
כך ניתן להטמיע כלי AI בביטחון, עם מנגנוני הגנה (Guardrails) שמונעים תגובות לא רלוונטיות, תוכן פוגעני, אזכורי מתחרים, פגיעה במותג ובמוניטין, ועוד.
AI SPM: שקיפות ושליטה על כל נכסי ה-AI
AI SPM – AI Security Posture Management מספק את שכבת השליטה והרגולציה של סביבת ה-AI. המערכת מאפשרת שקיפות מלאה עבור כל המודלים, ה-Agents והשירותים שפועלים בארגון ומאפשרת להבין לא רק מה קיים אלא גם אילו סיכונים קשורים לכל גורם. באמצעות מנגנוני גילוי, סיווג וניתוח מתקדמים, הפתרון ממפה את כל נכסי ה-AI וה-LLMs בארגון, מזהה מידע רגיש שקשור למודלים ולתהליכי האימון, ומנתח סיכונים כמו חשיפה, תצורה שגויה או שימוש לא מבוקר.
המערכת מאפשרת שקיפות נרחבת עבור כל סביבת ה-AI, כולל נתונים, מודלים וזרימות מידע, והשימוש במידע רגיש כך ניתן לעבור ממצב של חוסר שליטה לסביבה שבה כל רכיב AI מנוהל, מבוקר ומתועד.
AI Red Teaming: בדיקות עומק והקשחת המערכת
AI Red Teaming מביא גישה פרואקטיבית לאבטחת AI באמצעות בדיקות מתמשכות המדמות תקיפות אמיתיות. צוות מקצועי מבצע התקפות יזומות על מודלים ואפליקציות AI כדי לזהות חולשות לוגיות והתנהגותיות ולבחון כיצד המערכת מגיבה למצבי קצה. הבדיקות כוללות תרחישים כמו עקיפת מנגנוני הגנה, ניסיונות לחשיפת מידע והפעלת המודל מחוץ למדיניות שהוגדרה לו. התובנות שמתקבלות מאפשרות זיהוי מוקדם של פרצות, שיפור מדיניות אבטחה, יצירת מנגנוני הגנה והקשחת המערכת לאורך זמן. כך האבטחה הופכת מתגובה לאירועים לתהליך מתמשך של שיפור.
מעטפת אחודה לשליטה מלאה ב-Private AI
השילוב בין הפתרונות יוצר מעטפת אבטחה מקיפה ומשמעותית:
- AI Guard להגנה בזמן אמת
- AI SPM לשליטה ורגולציה
- AI Red Teaming לבדיקות פרואקטיביות של תפקוד המערכת
יחד, פתרונות אלה מאפשרים לארגון לאמץ Private AI בצורה בטוחה תוך שליטה מלאה על נתונים, מודלים והתנהגות המערכת.
שאלות נפוצות
לקבלת מידע נוסף ועוד פרטים, ניתן ליצור עימנו קשר בדרכים הבאות ואנו נשמח להעניק שירות: